Flux
Toutes les catégories

Cloud

416 articles

Ce que le numérique responsable doit à l'autonomie stratégique (et réciproquement)

Ce que le numérique responsable doit à l'autonomie stratégique (et réciproquement)

Numérique responsable et souveraineté numérique sont parfois traité séparément, alors qu'ils reposent sur une même logique décrite dans deux vocabulaires distincts. Tous deux refusent le même réflexe : faire payer ailleurs, ou plus tard, le prix de ce qu'on décide ici et maintenant. Et ces deux agendas peuvent être un levier l'un pour l'autre.

OCTO Talks
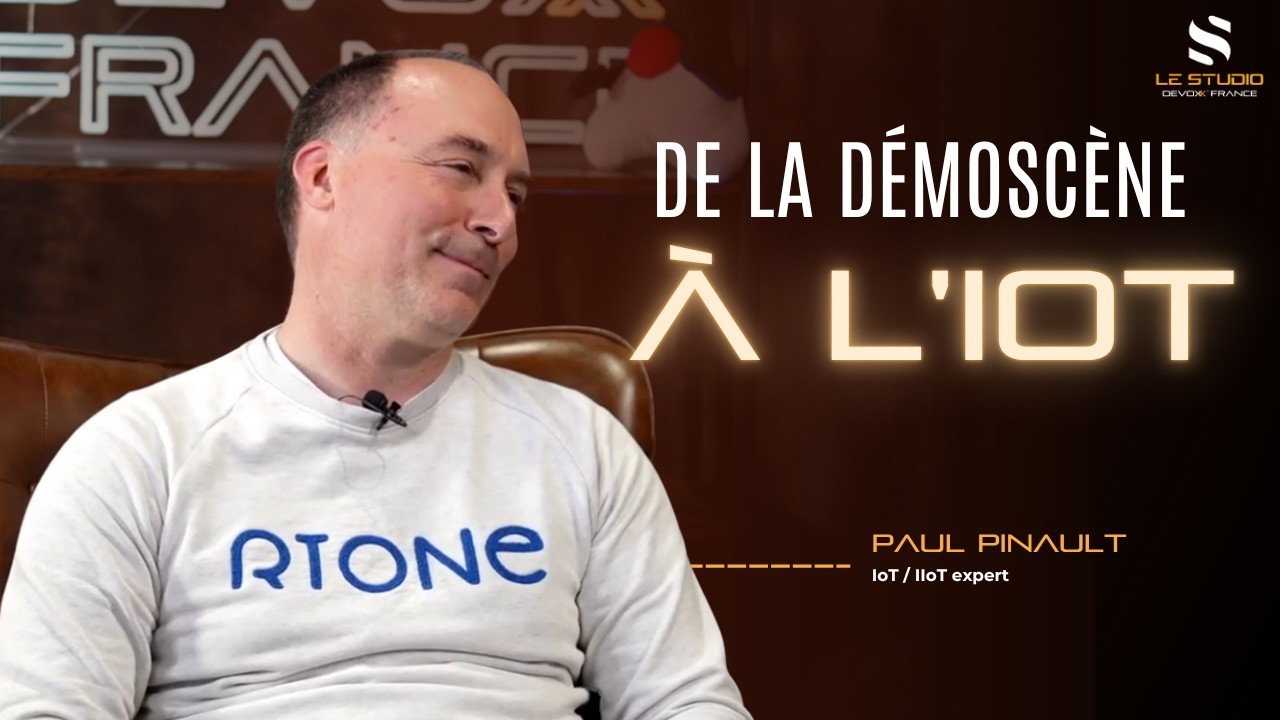
Paul Pinault : de la démoscène à l''IoT : sécurité, reverse d'ampoule connectée et Zephyr OS YouTube

Paul Pinault : de la démoscène à l''IoT : sécurité, reverse d'ampoule connectée et Zephyr OS

Paul est passionné d'informatique depuis l'Amstrad CPC 6128, mais c'est par l'électronique qu'il a choisi de se spécialiser, avant de bifurquer vers l'infrastructure et l'IoT, son terrain de jeu depuis 15 ans. Dans cette interview, on creuse un paradoxe fascinant : allumer une ampoule connectée, cela ne demande que quelques dizaines de lignes de code… alors pourquoi en embarque-t-on des centaines de milliers ? Entre chaînes de certification, chiffrement des communications et mises à jour de…

Devoxx France (YouTube)
PMania 3/6 - Ces nouveaux collègues qui n'attendent plus vos ordres : comprendre les agents IA

PMania 3/6 - Ces nouveaux collègues qui n'attendent plus vos ordres : comprendre les agents IA

Un chatbot répond. Un agent agit, et prend des décisions sans repasser par vous à chaque étape. Comprendre la boucle qui le fait tourner, raisonner, agir, observer, reboucler, c'est comprendre ce que ça change de déléguer à quelqu'un qui n'attend plus vos ordres.

OCTO Talks
PMania 2/6 - Votre backlog a gagné un coéquipier : quand l'IA sort du chat et entre dans vos dossiers

PMania 2/6 - Votre backlog a gagné un coéquipier : quand l'IA sort du chat et entre dans vos dossiers

Chat sans mémoire, assistant qui connaît votre produit, agent qui bosse dans vos dossiers, système multi-agents : quatre paliers, pas quatre options au menu. À quel niveau en êtes-vous vraiment, et qu'est-ce qui change quand l'IA sort enfin de la fenêtre de chat ?

OCTO Talks
PMania 1/6 - Bienvenue dans l’ère du PM augmenté par l’IA : ce qu’un vrai PM doit savoir (et faire)

PMania 1/6 - Bienvenue dans l’ère du PM augmenté par l’IA : ce qu’un vrai PM doit savoir (et faire)

Une session de priorisation bouclée en 15 minutes au lieu de 30, sans rien bâcler : juste déléguer la corvée et garder la décision. Entre 88% des entreprises qui utilisent déjà l'IA au quotidien et des garde-fous qui ne suivent pas toujours, voici ce qu'un vrai PM doit savoir, et faire, en 2026.

OCTO Talks
J'aurais dû répéter

J'aurais dû répéter

C'est le matin de mon talk à Confitura, à Varsovie. Les slides sont prêtes. Ce que je voulais faire ce matin était simple : écouter quelques passages de mon talk lus à voix haute, pour vérifier ma prononciation en anglais. Je m'explique. Je suis un Espagnol perdu en Bretagne. J'ai un accent dans toutes les langues que je parle, et l'anglais reste toujours un petit défi. Avant un talk, entendre les phrases difficiles dites par quelqu'un d'autre m'aide beaucoup. J'ai donc sélectionné un…

Lost in Brittany (Horacio Gonzalez)
Trouver des vulnérabilités dans l'open source quand on n'est pas spécialiste en sécurité

Trouver des vulnérabilités dans l'open source quand on n'est pas spécialiste en sécurité

TL;DR Trouver des failles dans l’open source en 2026, “grâce” aux LLM : facile, OUI Être le premier à les remonter : possible, MAIS Trouver des failles est devenu banal. Le vrai défi, c’est d’être le premier, et de survivre au triage. C’est de ça que parle le reste de l’article. Pourquoi faire ça, au départ ? La cybersécurité, ça me passionne depuis… bah, depuis toujours. Mon deuxième programme d’enfant était un VB 3.0 à la con, un faux virus qui avait pour seul boulot de remplir le dossier…

Zwindler's Reflection
Cybersécurité pour développeurs : 6 pièges qu'on voit chez nos clients

Cybersécurité pour développeurs : 6 pièges qu'on voit chez nos clients

En 2025, l'exploitation de vulnérabilités a dépassé le vol d'identifiants comme premier point d'entrée des brèches. Injection SQL, XSS, secrets en dur, dépendances vulnérables, race conditions, IDOR : 6 pièges vus en mission chez nos clients, le correctif, et quand déléguer à la cybersécurité.

Ippon Technologies
Domptez vos agents ! YouTube

Domptez vos agents !

Alors que la plupart des développeurs se contentent de prompts isolés, comment transformer vos assistants (Claude, Cursor, etc) en véritables partenaires d'ingénierie fiables ? La réponse réside dans la standardisation du contexte. Dans cette session, Benoît FONTAINE (Septeo) dépasse le simple "prompt engineering" pour explorer le Context Engineering via le standard AGENTS.md. Comment définir l'anatomie d'un AGENTS.md performant (personas, limites commandes…) ? Comment structurer des User…

Devoxx France (YouTube)